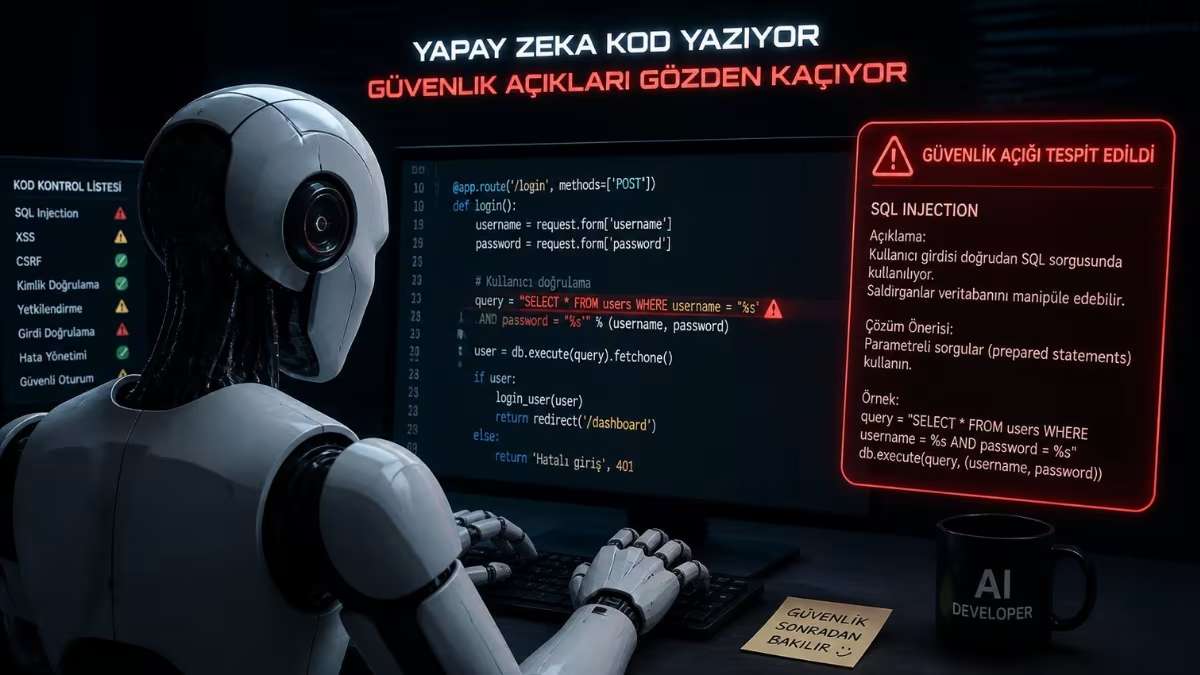
Yapay zekâ araçlarına komut verilerek yazılım geliştirilmesini sağlayan vibe coding yaklaşımı hızla yaygınlaşırken, siber güvenlik şirketi ESET gözden kaçan güvenlik açıklarına yönelik uyarı yayımladı. Rapora göre geliştiricilerin yüzde 84'ü yapay zekâ araçlarını kullanırken; kodlarda unutulan API anahtarları, yetersiz şifreleme ve istem enjeksiyonu gibi zafiyetler kullanıcı verilerini tehdit ediyor.
Yapay zekâ platformlarının yazılım geliştirme süreçlerine entegrasyonuyla ortaya çıkan ve bir uygulamanın gündelik dille verilen komutlarla geliştirilmesi anlamına gelen vibe coding yöntemi, güvenlik tartışmalarını beraberinde getirdi. İlk olarak Şubat 2025'te tanımlanan bu yaklaşım geliştiricilere hız kazandırsa da siber güvenlik şirketi ESET, otomatik üretilen kodlardaki kritik zafiyetlere dikkat çekti.
Yayımlanan güncel bir rapora göre yazılımcıların yüzde 84'ü iş süreçlerinde yapay zekâ araçlarını kullanıyor veya kullanmayı planlıyor. Ancak kaliteden çok görsel deneyim ve işlevselliğe odaklanan bu araçlar, teknik deneyimi yetersiz kişilerin güvenlik hatalarını gözden kaçırmasına ya da geliştiricilerde sahte bir güven hissi oluşmasına yol açabiliyor.
En Sık Karşılaşılan Güvenlik Açıkları
Yapay zekâ odaklı geliştirme süreçlerinde gözden kaçan temel teknik zafiyetler şu şekilde sıralanıyor:
Sabit kodlanmış gizli bilgiler: Uygulama kaynak kodunda açık bırakılan API anahtarları, saldırganların geliştirici sunucularına ve depolanan kullanıcı verilerine erişmesine zemin hazırlıyor.
Giriş doğrulaması ve erişim denetimi eksikliği: Kötü niyetli girdilerin filtrelenmemesi, yabancı kullanıcıların diğer hesaplara ait verileri görüntülemesine veya değiştirmesine yol açabiliyor.
Varsayılan açık ayarlar: Kullanıcı profillerinin ve özel bilgilerin varsayılan olarak herkese açık bırakılması gizlilik ihlallerine neden oluyor.
Zayıf ya da eksik şifreleme: İletim halindeki veya depolanan verilerin yeterince korunmaması, ele geçirilen bilgilerin kötüye kullanılmasını kolaylaştırıyor.
Hız sınırlamasının bulunmaması: İstek sınırlaması uygulanmayan sistemler, otomatik yazılımlarla yürütülen kaba kuvvet (brute-force) parola saldırılarına açık hale geliyor.
İstem enjeksiyonu (Prompt Injection): Siber suçluların istemlerin veya web içeriklerinin içine gizlediği zararlı talimatlar, yapay zekânın yetkilendirildiği özel hesap ve verilere doğrudan sızılmasına yol açabiliyor.
Kullanıcılar Hangi Tehlikelerle Karşı Karşıya?
Kötü kodlanmış yapay zekâ uygulamaları; oturum jetonları ile parolaların güvensiz saklanması, kimlik hırsızlığı, ödeme bilgilerinin sızdırılması, maddi kayıplar ve cihazlara kötü amaçlı yazılım bulaşması gibi riskler barındırıyor. Bir uygulamanın resmi uygulama mağazalarında yer almasının mutlak güvenlik anlamına gelmediğini belirten uzmanlar; geliştirici kimliğinin, kullanıcı yorumlarının, talep edilen izinlerin ve gizlilik sözleşmelerinin dikkatle incelenmesini öneriyor.
Güvenliği İhlal Edilen Durumlarda Alınacak Önlemler
Zafiyet barındıran veya saldırıya uğramış bir uygulamanın kullanılması durumunda öncelikle uygulama şifresinin değiştirilmesi, hesap silme talebinde bulunulması ve yazılımın cihazdan kaldırılması gerekiyor.
Aynı giriş bilgilerinin kullanıldığı diğer tüm platformlarda parolaların yenilenmesi, çok faktörlü kimlik doğrulamanın (2FA) açılması ve bağlı hesap izinlerinin iptal edilmesi önem taşıyor. Banka hesap hareketlerinin kontrol edilmesi, şüpheli durumlarda Android cihazların taranması ve tehdidin sürmesi halinde cihazın fabrika ayarlarına döndürülmesi tavsiye ediliyor.
Yorumlar
Bu haberi ilk yorumlayan sen ol.